Onze Autonome Red Teaming Stack (ART)
Attack surface-exposure, in kaart gebracht en gevalideerd
Managed Autonome Reconnaissance
Passieve reconnaissance die laat zien hoe uw organisatie eruitziet vanuit het perspectief van een aanvaller.
MAR analyseert uw externe oppervlak zonder te interacteren met uw infrastructuur. Getriggerd door real-world input of vooraf gedefinieerde domeinen, verzamelt het intelligence uit publieke en voor aanvallers relevante bronnen om exposure in kaart te brengen.
Het identificeert domeinen, infrastructuur, subdomeinen, reputatiesignalen en historische datapunten die aanvallers gebruiken tijdens de vroege verkenningsfase.
Het resultaat is een gestructureerd rapport, geprioriteerd en in context geplaatst, dat laat zien waar exposure bestaat voordat exploitatie begint.
MAR simuleert geen aanvallen. Het toont het oppervlak van waaruit aanvallers vertrekken.
Ik wil meer weten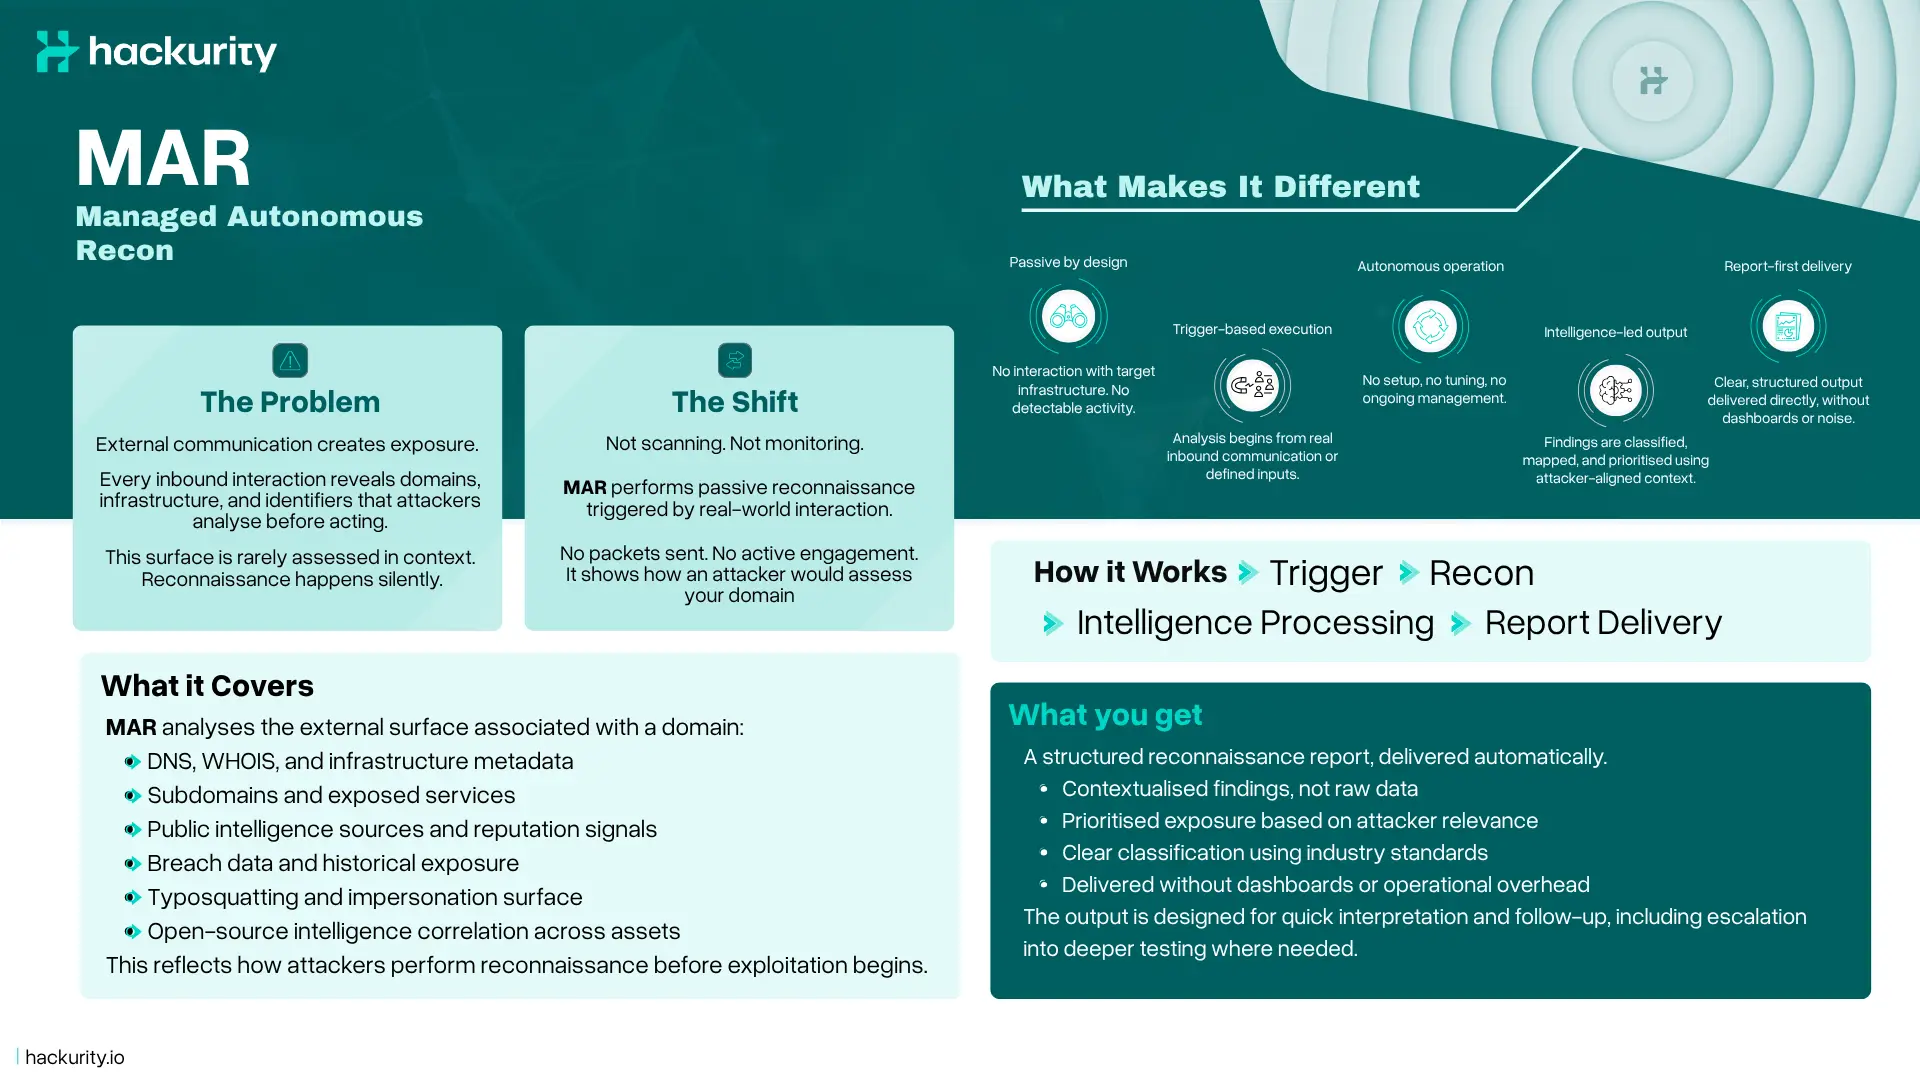

Managed Autonome Pentesting (MAP)
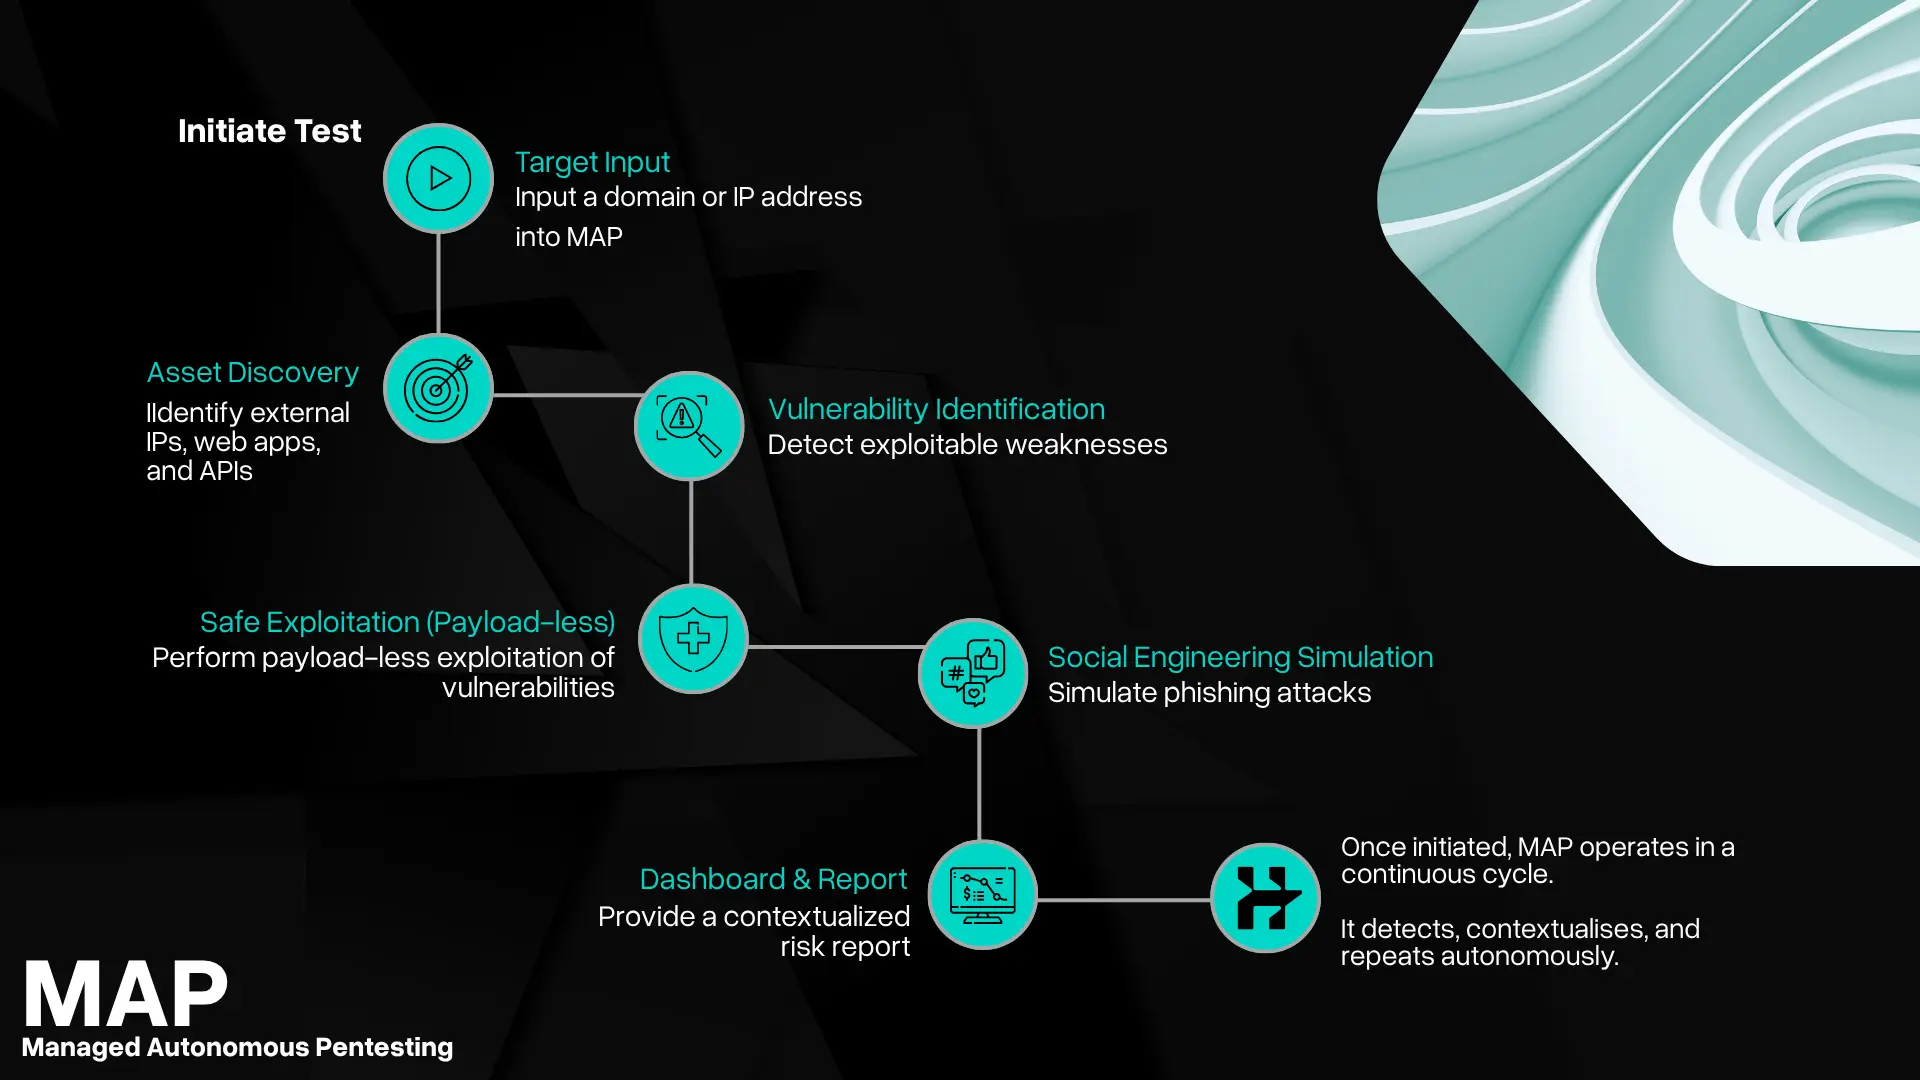
Geautomatiseerde penetratietesten die continu op de achtergrond draaien, zonder uw omgeving te verstoren.
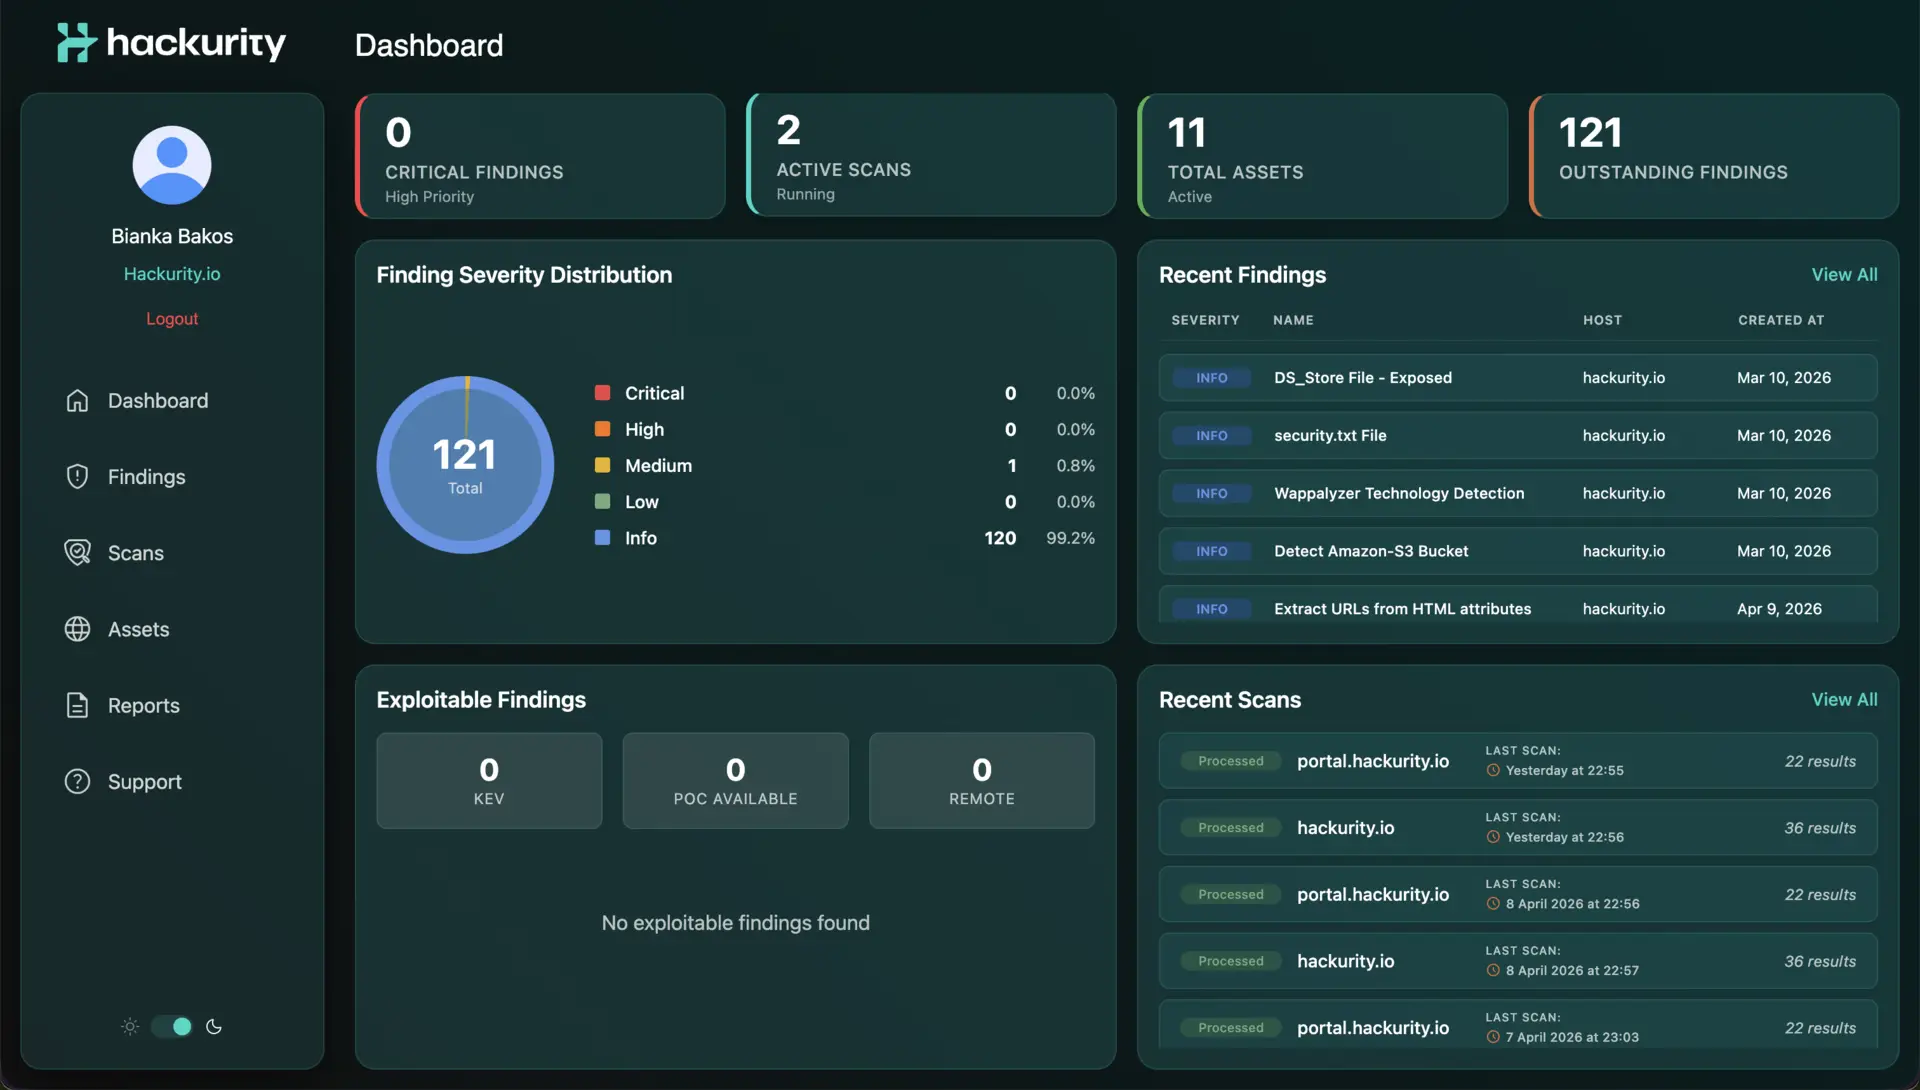
MAP simuleert op veilige wijze realistische aanvallen via uw externe IP-adressen, webapplicaties, API's en endpoints. In plaats van te stoppen bij het ontdekken van kwetsbaarheden, koppelt het bevindingen aan elkaar om reële aanvalspaden te valideren via payload-loze exploitatie.
Elke exploit is strikt beperkt tot de specifieke kwetsbaarheid die wordt getest, zodat impact wordt aangetoond zonder productiesystemen in gevaar te brengen.
Met dezelfde architectuur beoordeelt MAP vertrouwensgrenzen die worden geïntroduceerd door software en updates van derden, en legt het bloot hoe toegang via de supply chain in de praktijk misbruikt zou kunnen worden.
Het resultaat is geen lijst met issues, maar een helder beeld van hoe een aanvaller zich door uw omgeving zou bewegen, wat hij zou bereiken, en waarom dat ertoe doet.
MAR legt exposure bloot. MAP toont wat aanvallers daadwerkelijk kunnen bereiken.
Ik wil meer weten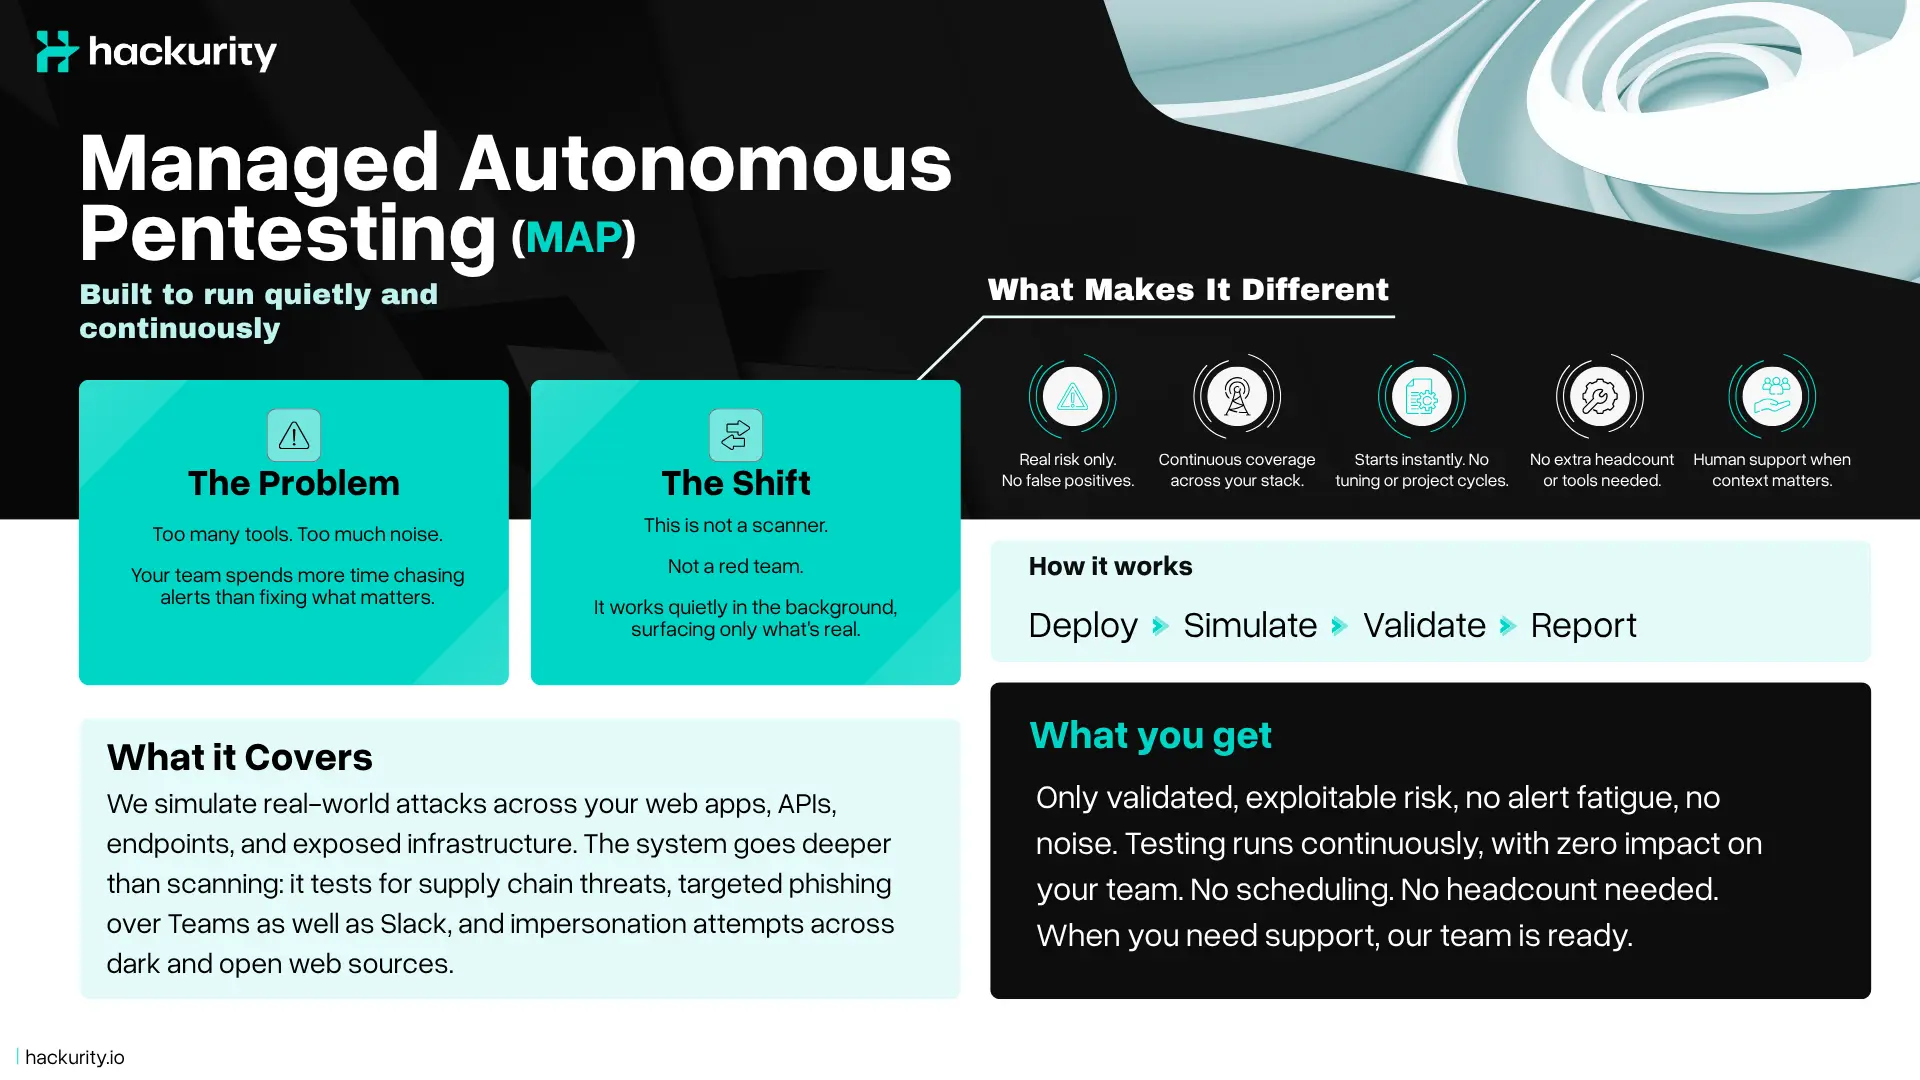
Autonome Threat Intelligence
Op de aanvaller gerichte intelligence die voorbereidingen in kaart brengt, niet pas nadat de schade is aangericht.
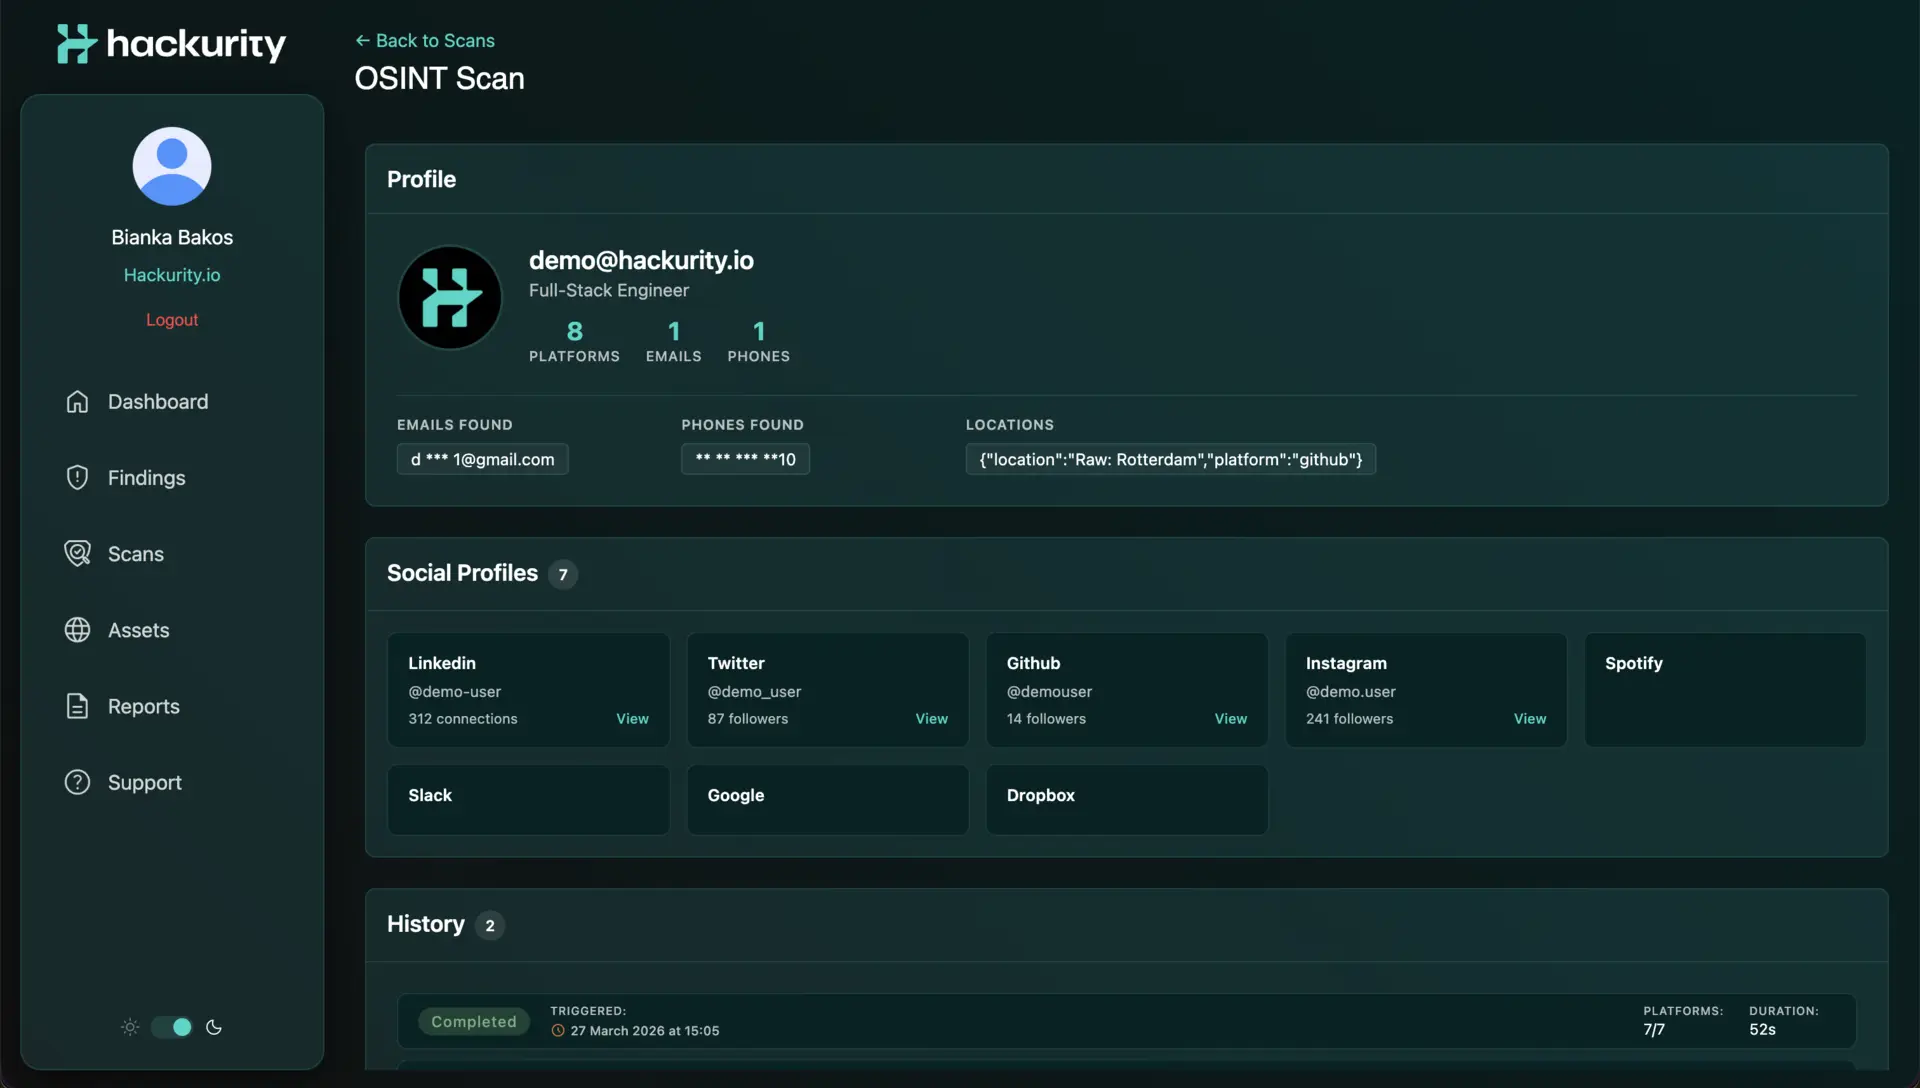
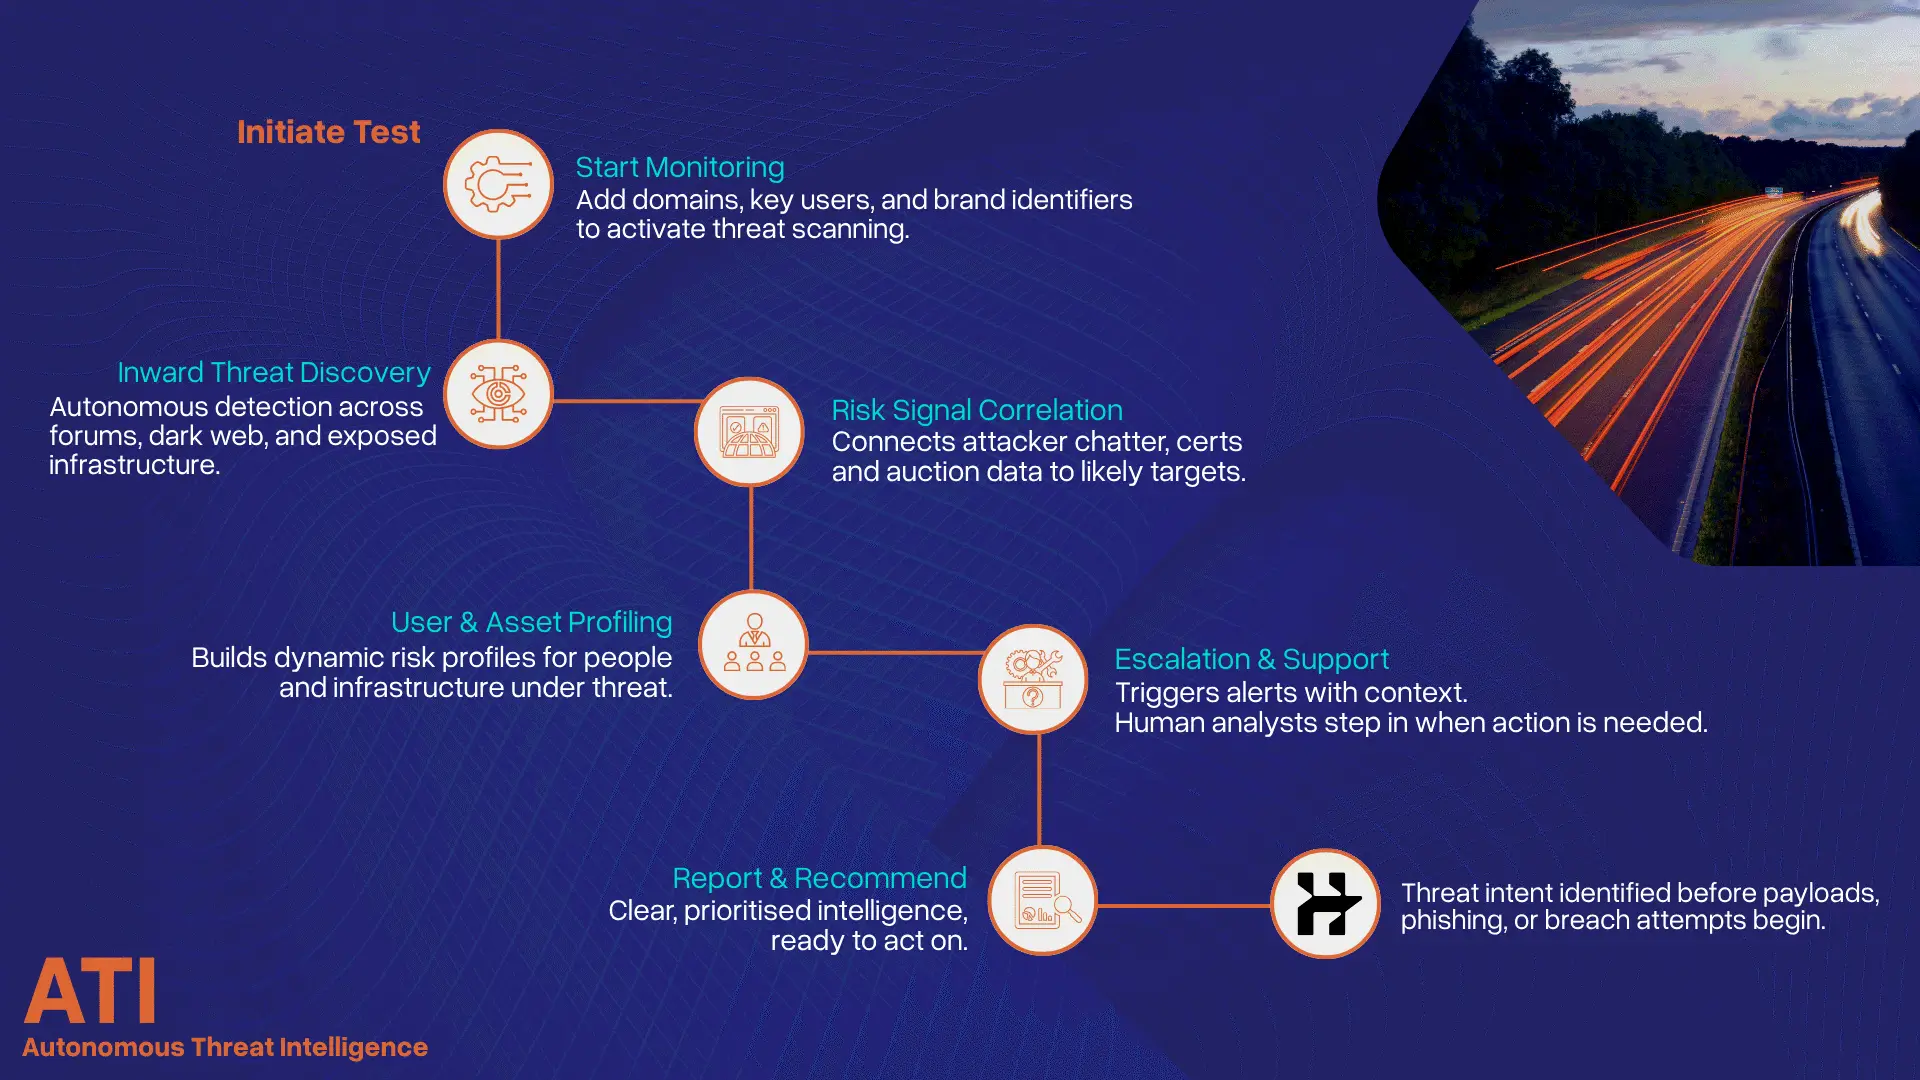
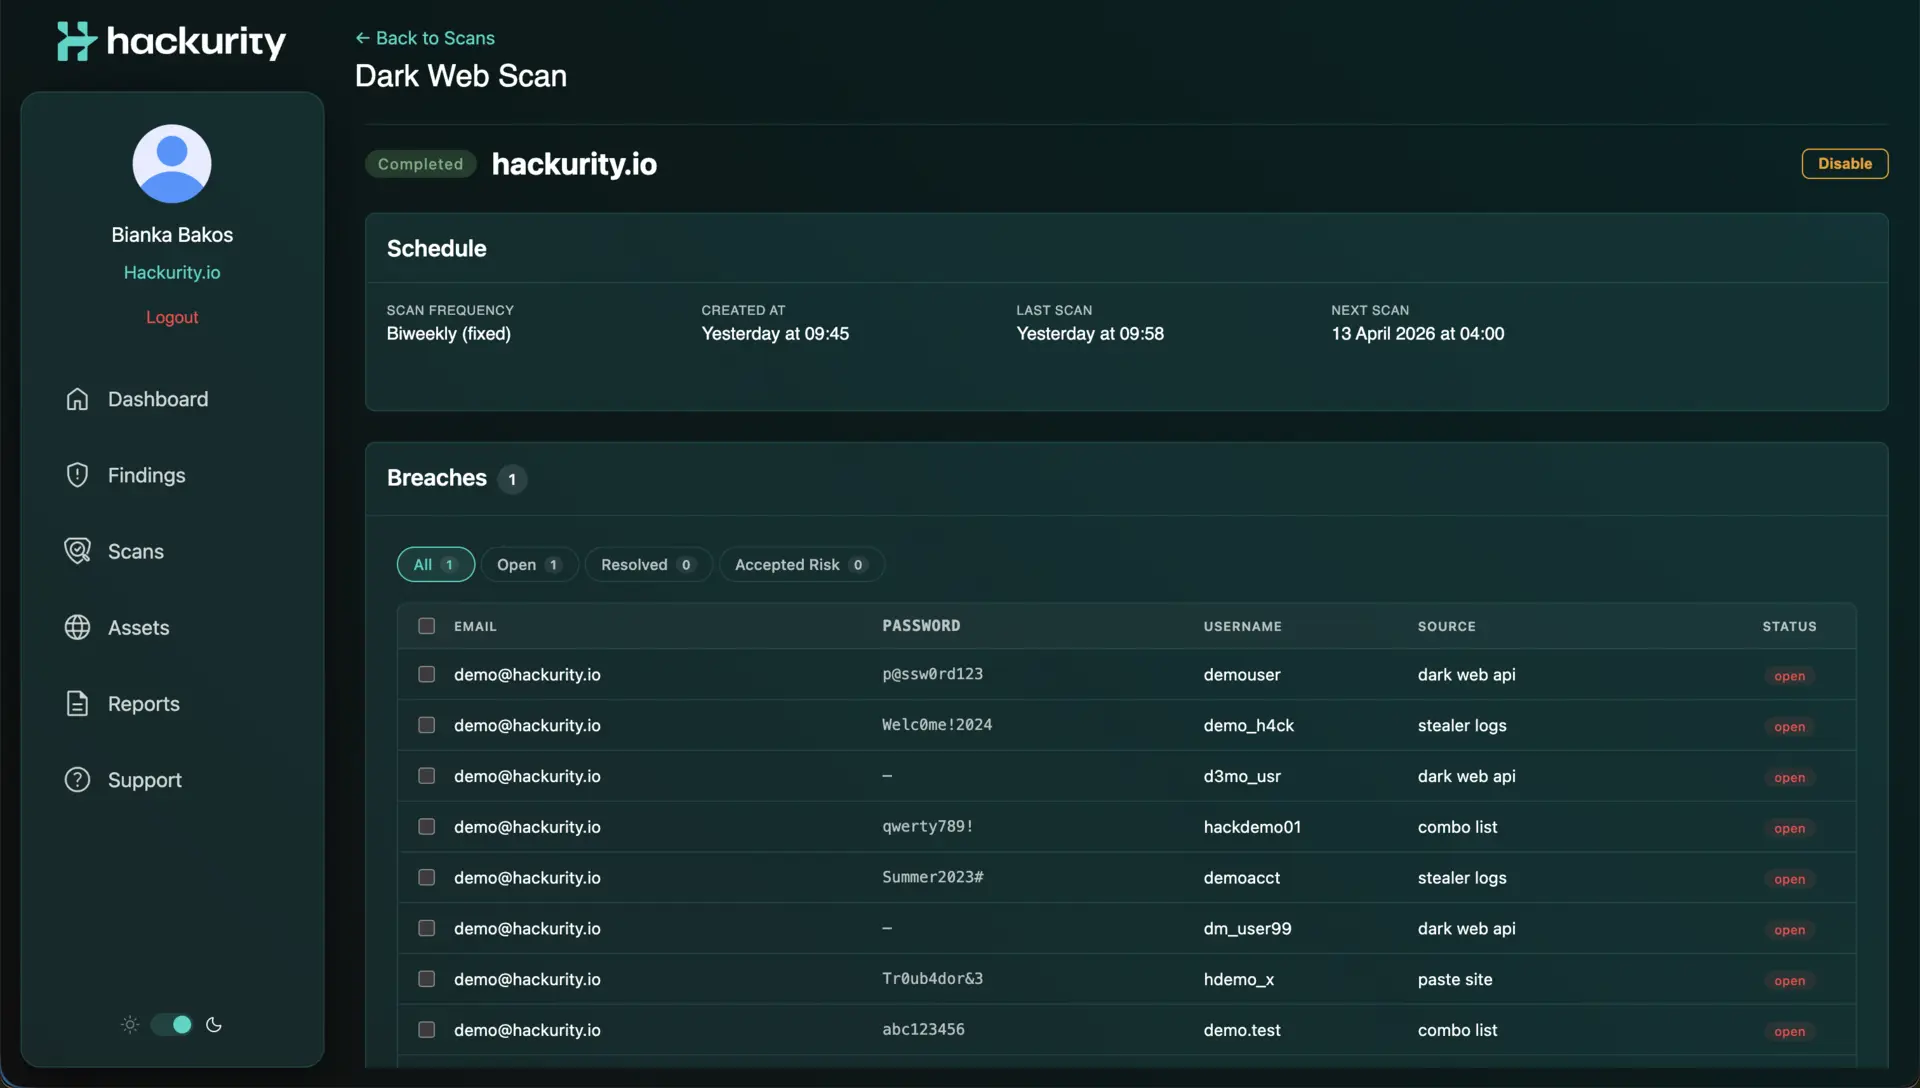
ATI gaat verder dan forum-gebaseerde dark web-scans. Het correleert data uit breach dumps, underground marketplaces, infrastructuurscans, certificate transparency-logs en grey noise-chatter om aanvaller-relevante risicoprofielen op te bouwen.
Deze intelligence wordt gebruikt om te begrijpen wie doelwit is, hoe impersonatie zou kunnen plaatsvinden, en welke identiteiten of toegangspunten aanvallers als eerste zouden misbruiken.
Door patronen in domeineigendom, certificaatgedrag, hostinginfrastructuur en historische associaties met bekende dreigingsactoren te analyseren, legt ATI risico's op impersonatie en misbruik van vertrouwen bloot voordat deze operationeel worden ingezet.
Dit is geen alerting of monitoring. Het is zichtbaarheid in de voorbereiding van aanvallers, ontworpen om red team-simulatie en prioritering te ondersteunen.
Ik wil meer weten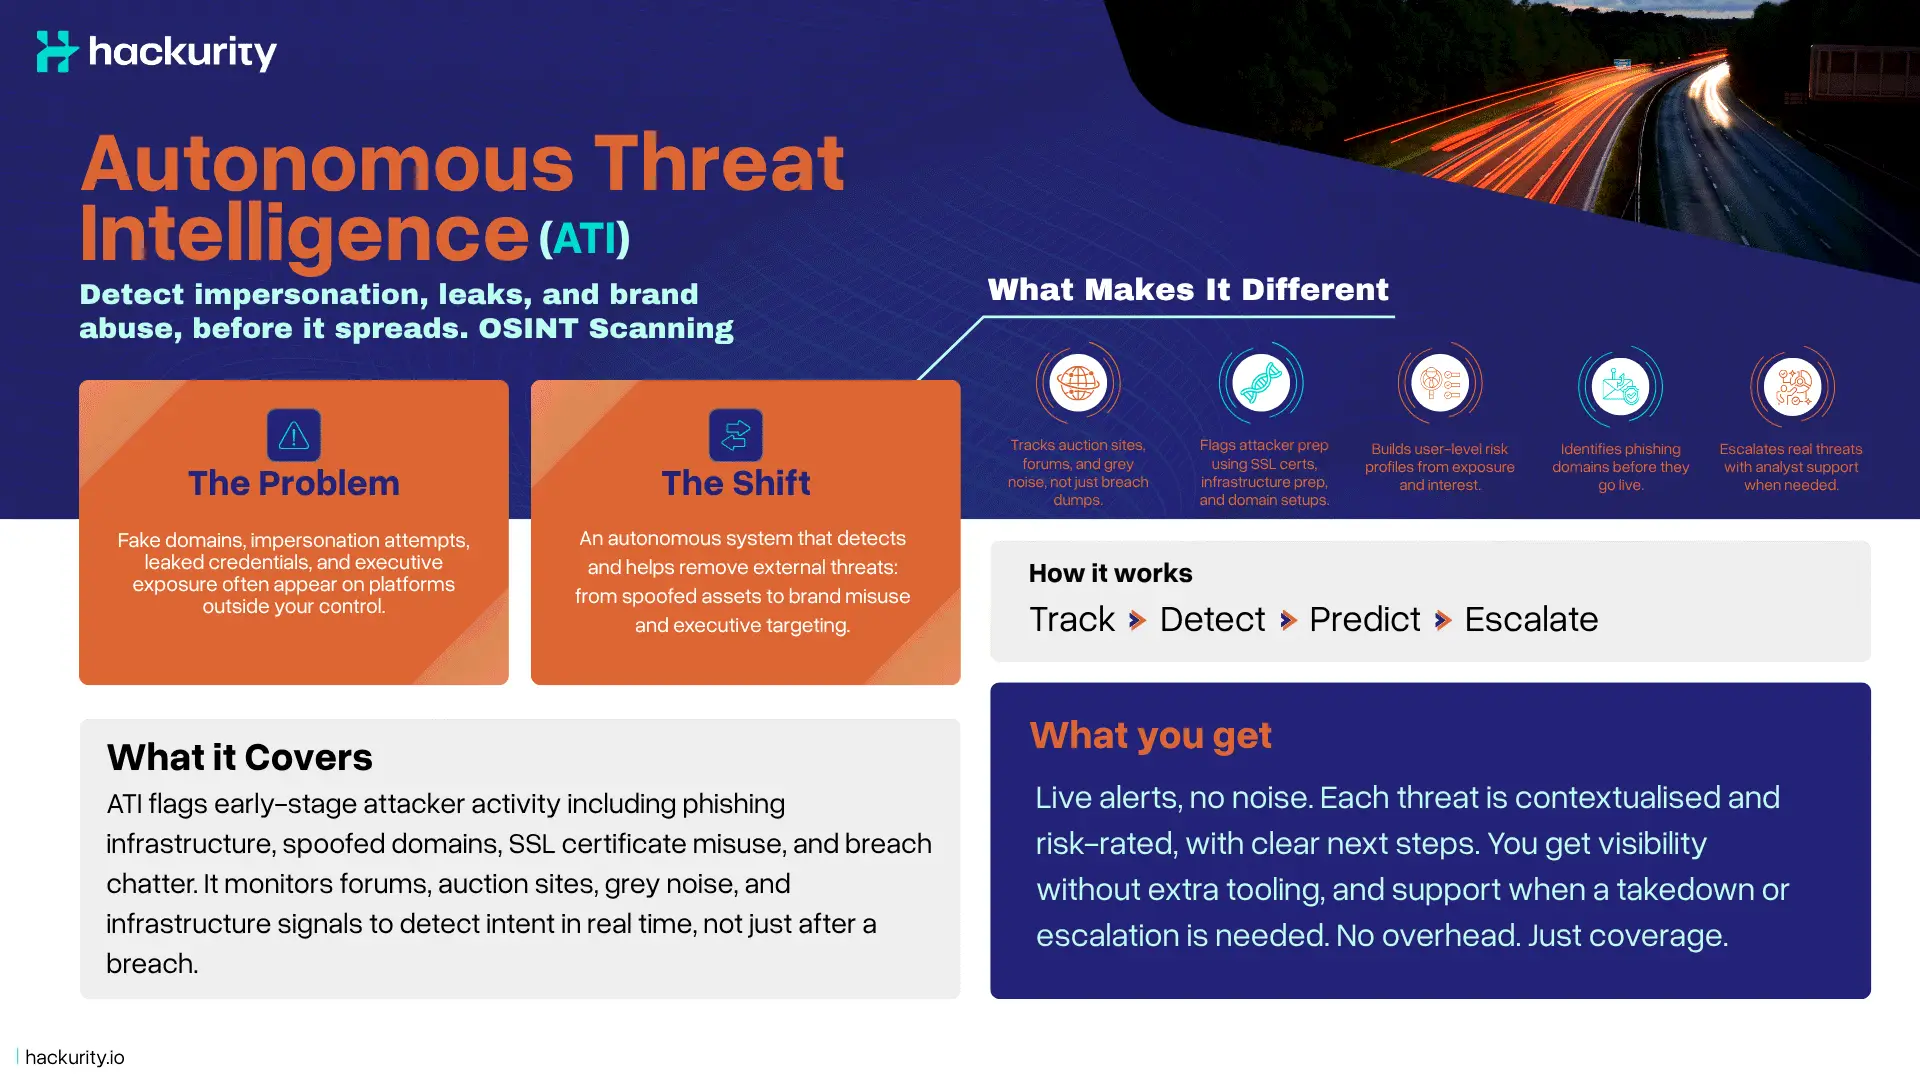
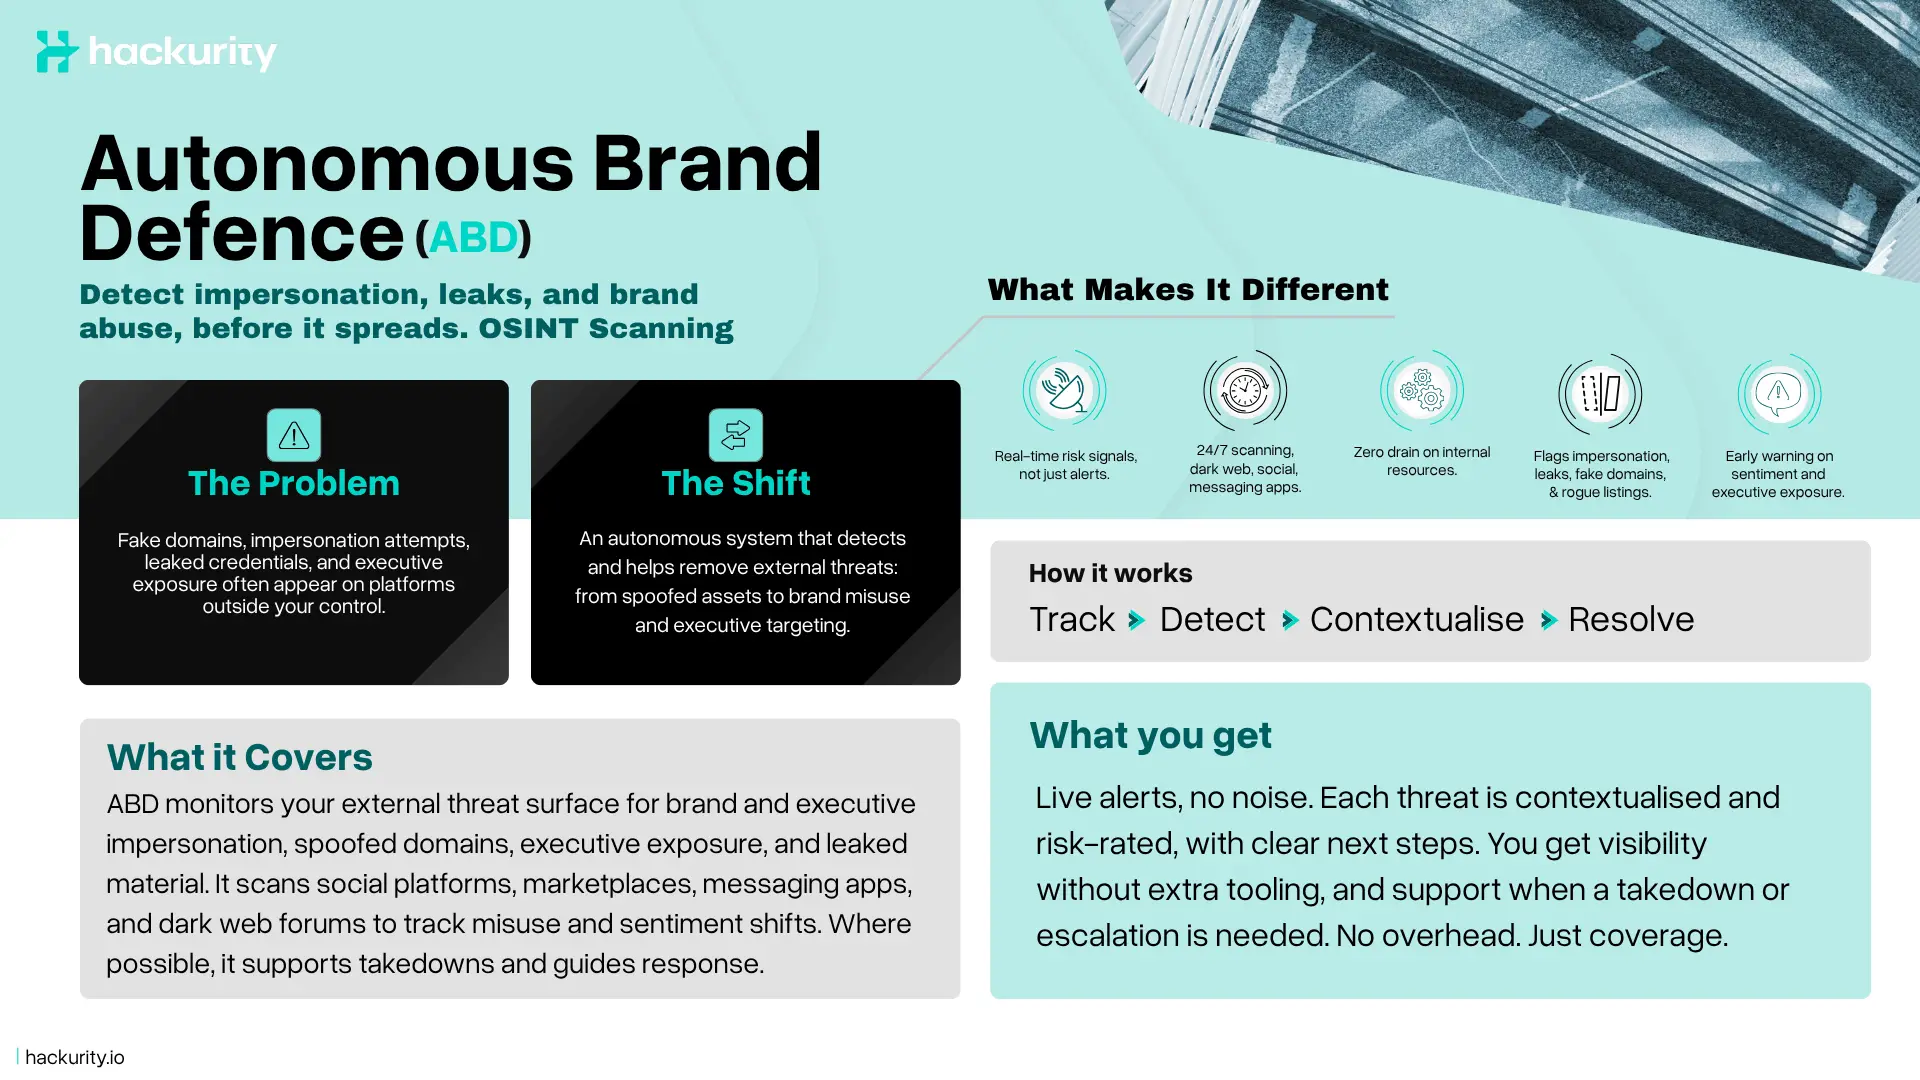
Autonome Merkbescherming
Monitoring van het externe attack surface, gericht op merkmisbruik en impersonatie.
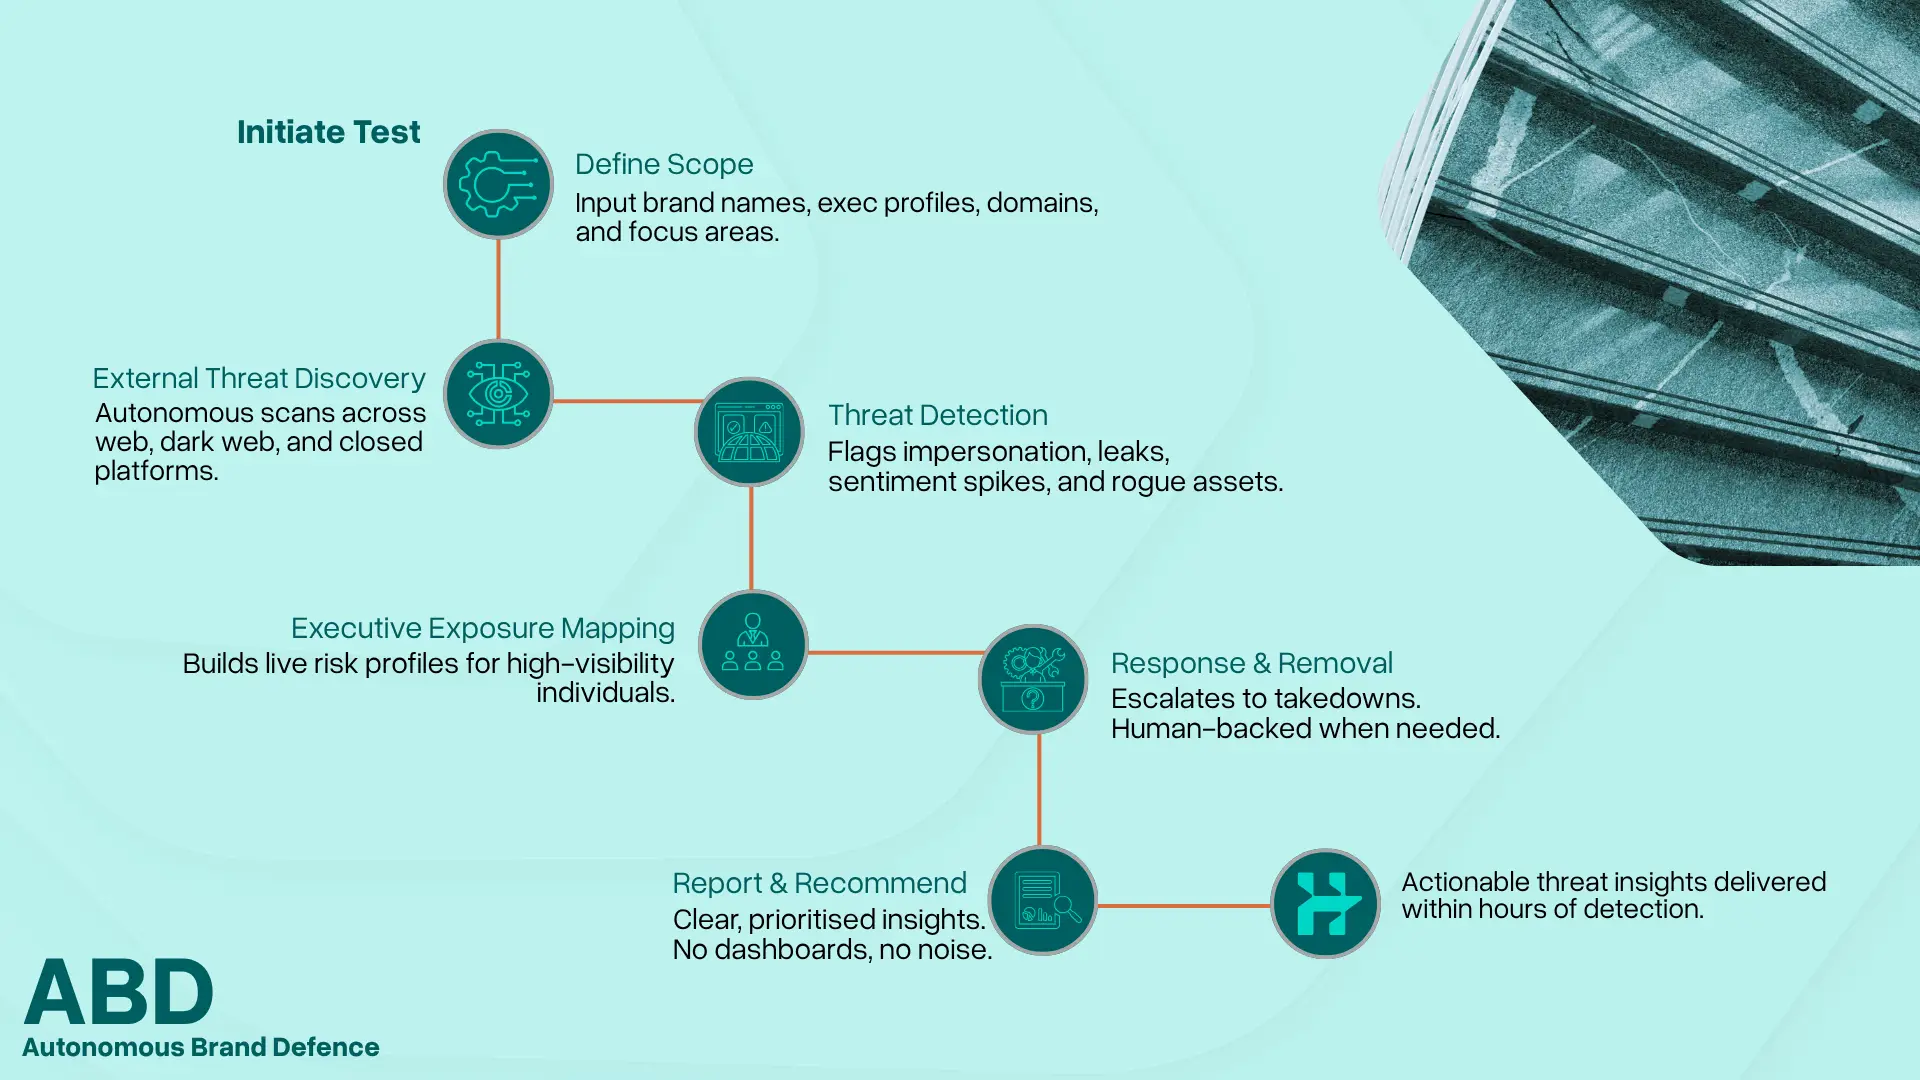
ABD identificeert continu domeinen, diensten en communicatie die proberen uw organisatie, producten of leidinggevenden te imiteren. Dit omvat phishinginfrastructuur, nepdiensten en merkmisbruik op het open web en berichtenplatformen.
Zodra deze zijn geïdentificeerd, coördineert Hackurity takedown- en mitigatietrajecten om actieve dreigingen te verwijderen voordat ze gebruikers bereiken.
ABD richt zich op het stoppen van misbruik van vertrouwen, niet op het beheren van reputatie of sentiment. Het bestaat om door aanvallers gecontroleerde assets te verwijderen die uw merk misbruiken om toegang te krijgen.
Ik wil meer weten