Geautomatiseerde penetratietesten die continu op de achtergrond draaien, zonder je omgeving te verstoren.
Plan een demoManaged Autonome Pentesting is autonome penetratietesting die continu draait en bewijst wat een aanvaller kan bereiken, via externe en interne aanvalspaden. Autonome penetratietesting is wat we vroeger geautomatiseerd pentesten noemden.
MAP bewijst welke zwakke plekken een aanvaller echt kan uitbuiten, en hoe ver hij daarmee komt.
MAP simuleert veilig echte aanvallen op je externe IP-adressen, webapplicaties, API's en endpoints. Het blijft niet bij opsporen: MAP koppelt bevindingen aan elkaar en valideert zo echte aanvalspaden met payload-loze exploitatie. Elke exploit blijft strikt beperkt tot de zwakke plek die wordt getest, zodat de impact wordt aangetoond zonder productiesystemen in gevaar te brengen.
De scope van het testen past zich aan bij elke deployment, zodat je na een nieuwe release niet blijft zitten met een verouderde scan. MAP gebruikt AI om bevindingen tot aanvalspaden te koppelen, en ons red team verifieert elk resultaat voordat het bij jou terechtkomt.
Met dezelfde architectuur beoordeelt MAP de vertrouwensgrenzen die ontstaan door software en updates van derden, en laat het zien hoe toegang via de supply chain in de praktijk misbruikt kan worden.
Het resultaat is een helder beeld van hoe een aanvaller zich door je omgeving zou bewegen, wat hij zou bereiken en waarom dat ertoe doet.
Download het productblad (PDF)
Meer dan technologie: de menselijke factor in succesvolle cybersecurity
Bekijk de volledige klantcaseVan scannermoeheid naar gerichte remediation: CODE24 optimaliseert zijn beveiligingsoperaties
Bekijk de volledige klantcaseVan risico naar weerbaarheid: Hackurity beschermt een erfenis in vastgoedfinanciering
Bekijk de volledige klantcaseRedmayne Bentley versterkt cybersecurity met Hackurity
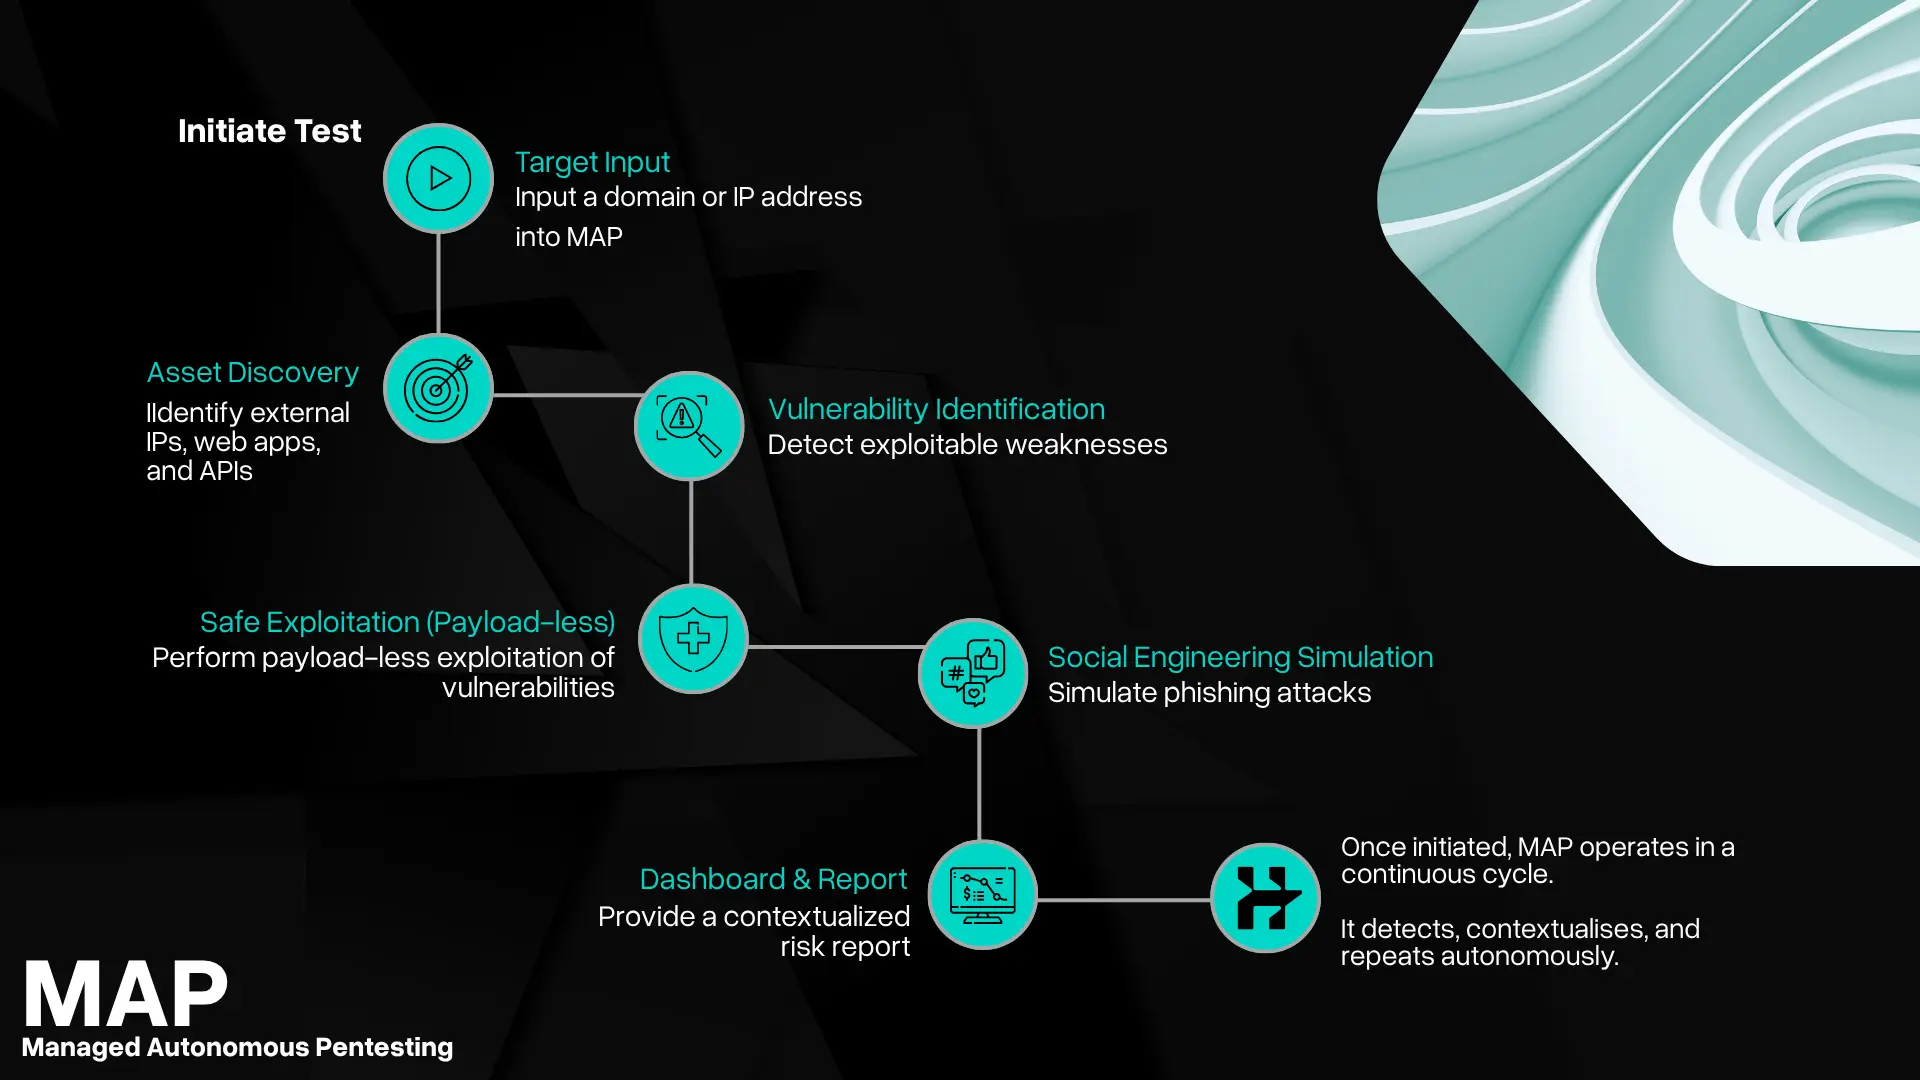
Bekijk de volledige klantcaseMAP doorloopt zes fasen: targets invoeren, assets ontdekken, kwetsbaarheden identificeren, veilige exploitatie, post-exploitatie en impactanalyse, en tot slot een risicorapport in context.
Je bepaalt de scope door targets in te stellen: domeinen, IP-adressen, applicaties, API's of omgevingen. Wij brengen actieve assets, diensten en onderlinge verbanden in kaart, identificeren en valideren uitbuitbare zwakke plekken, buiten ze veilig uit om de echte impact vast te stellen, en brengen daarna aanvalspaden in kaart en escaleren rechten om te meten wat een aanvaller daadwerkelijk kan bereiken.
Payload-loze exploitatie bewijst dat een zwakke plek uit te buiten is, zonder de schadelijke code in te zetten die een echte aanvaller zou gebruiken. Elke exploit blijft strikt beperkt tot de zwakke plek die wordt getest.
Zo wordt de impact aangetoond zonder productiesystemen in gevaar te brengen. Je krijgt het bewijs dat een aanvalspad werkt, en er wordt niets geïnstalleerd, gewijzigd of achtergelaten.
Ja. Het testen gebeurt zonder payloads en elke exploit blijft beperkt tot de zwakke plek die wordt getest, zodat de impact wordt aangetoond zonder je bedrijfsvoering te verstoren.
Alle tests draaien binnen gecontroleerde parameters die we met je afspreken. We voeren echte aanvalsketens uit, inclusief privilege escalation en toegang tot bedrijfssystemen, maar het resultaat is een vertrouwelijk rapport en geen datalek.
Ja. Voor interne tests plaats je een Hackurity-agent in je netwerk, die een beveiligde verbinding met ons platform opzet.
Voor externe tests hoef je helemaal niets te installeren.
Intelligence vanuit het perspectief van de aanvaller, die laat zien wanneer aanvallers zich beginnen voor te bereiden, terwijl je nog tijd hebt om in te grijpen.
Ontdek ATIMonitoring van het externe aanvalsoppervlak, gericht op merkmisbruik en impersonatie.
Ontdek Autonome MerkbeschermingErvaar de kracht van Hackurity met een gepersonaliseerde Proof of Concept-demonstratie. Zie onze oplossingen in actie tegen jouw specifieke doelwitten.
Plan een demo