Autonome Threat Intelligence

Intelligence vanuit het perspectief van de aanvaller, die laat zien wanneer aanvallers zich beginnen voor te bereiden, terwijl je nog tijd hebt om in te grijpen.

Plan een demo

Autonome Threat Intelligence is dark web threat intelligence die laat zien wanneer aanvallers een aanval op jou voorbereiden, nog voordat er iets wordt geprobeerd.

ATI gaat verder dan het scannen van dark web-fora. Het combineert breach dumps, ondergrondse marktplaatsen, infrastructuurscans, certificate transparency-logs en grey-noise chatter tot risicoprofielen die ertoe doen vanuit het perspectief van de aanvaller.

Die intelligence laat zien wie het doelwit is, hoe impersonatie kan plaatsvinden en welke identiteiten of toegangspunten aanvallers als eerste zouden misbruiken. Door patronen in domeineigendom, certificaatgedrag, hostinginfrastructuur en eerdere verbanden met bekende threat actors te analyseren, brengt ATI risico's op impersonatie en misbruik van vertrouwen aan het licht voordat ze worden ingezet.

Bevindingen bepalen direct wat MAP daarna test, zodat inzicht in de voorbereiding van aanvallers stuurt waar de exploitatie zich op richt.

ATI geeft je zicht op de voorbereiding van aanvallers, gebouwd om red team-simulaties en prioritering te sturen.

Download het productblad (PDF)
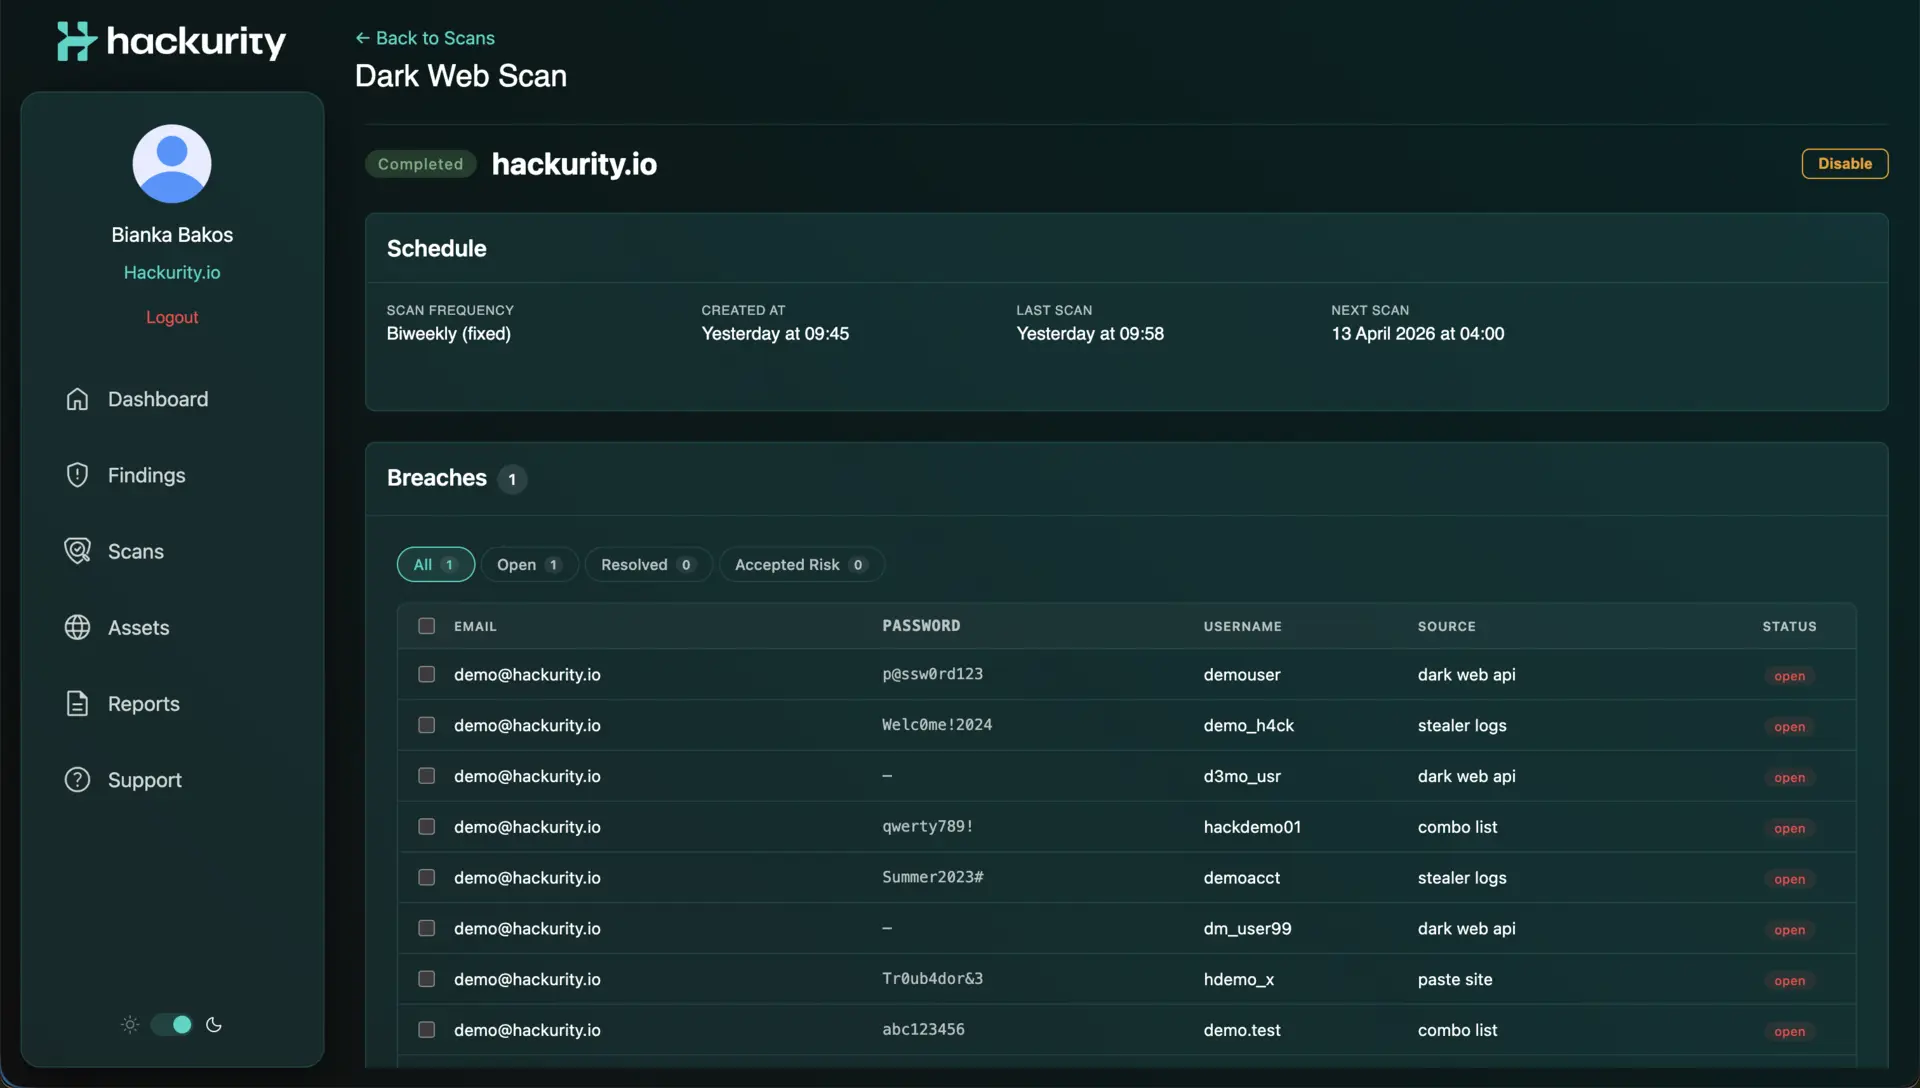
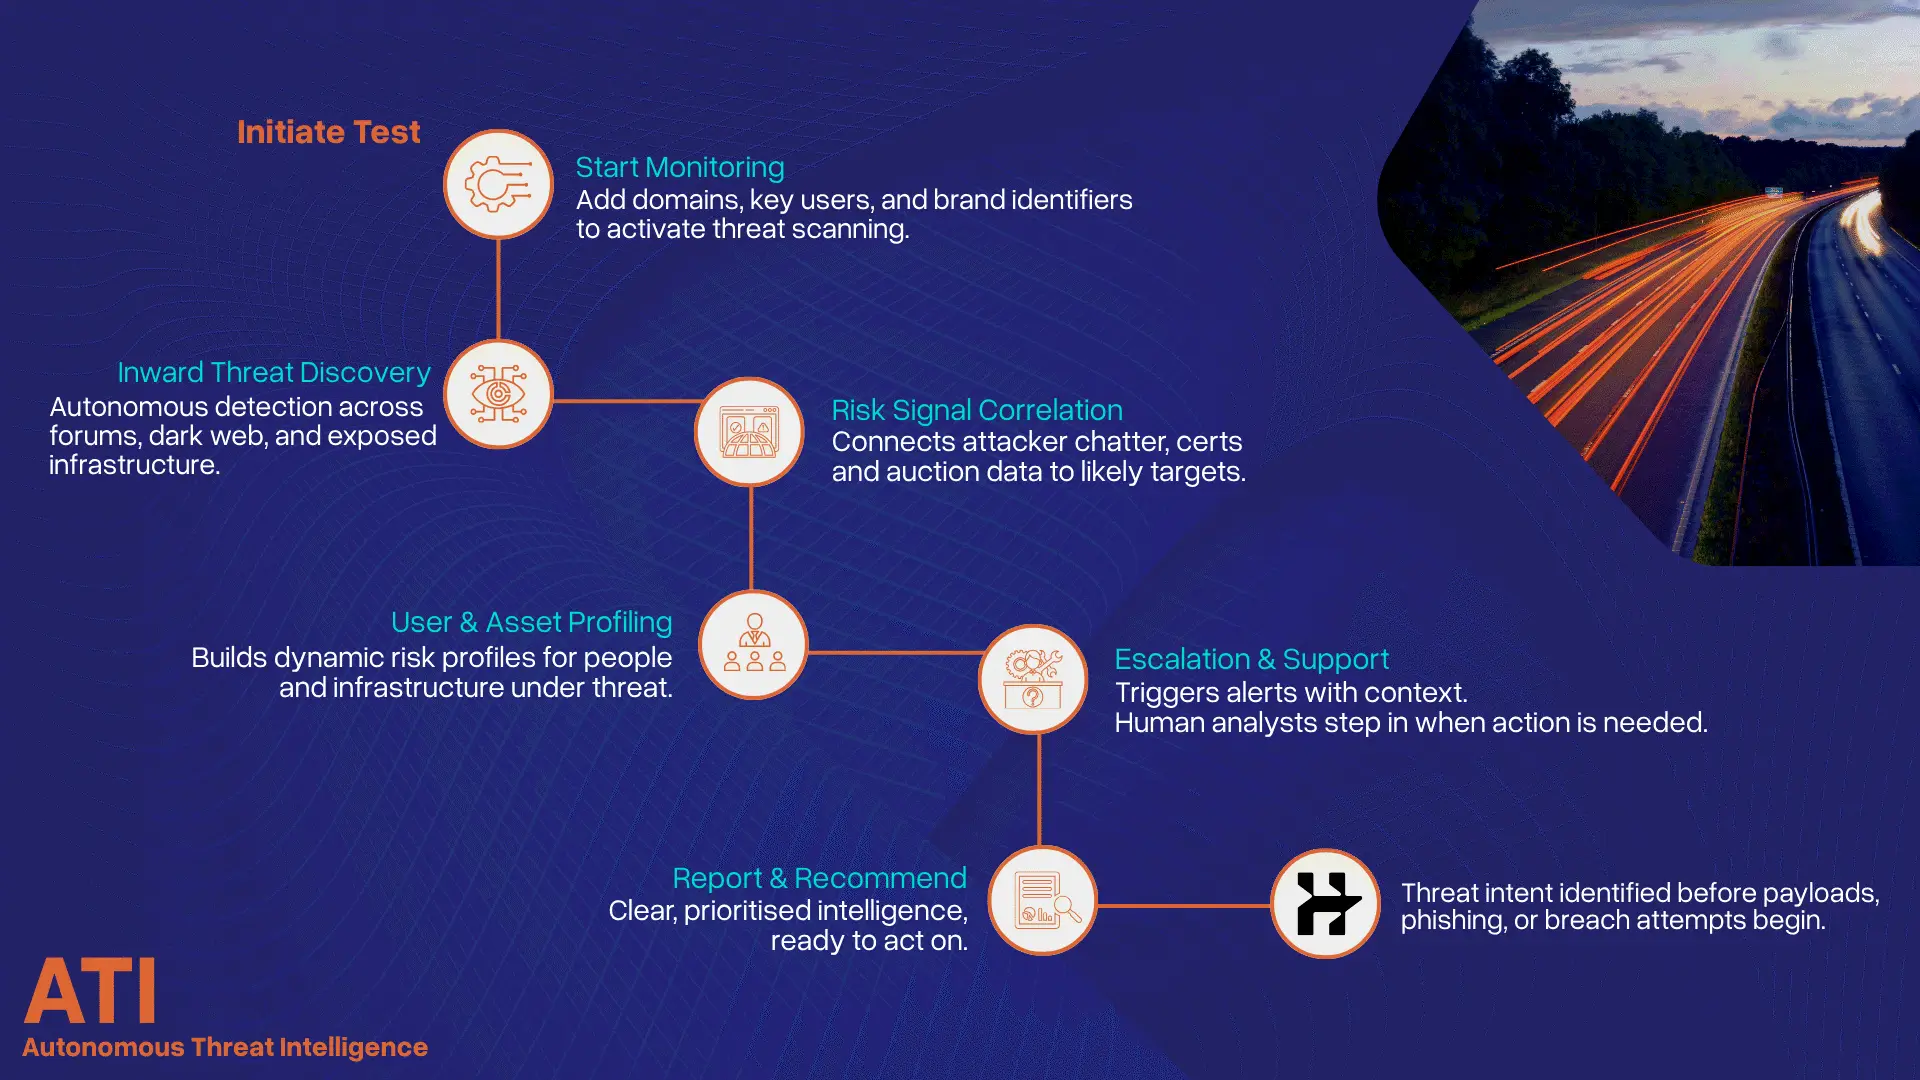
Dark web-resultaten in Hackurity Autonome Threat Intelligence voor een domein, met gelekte inloggegevens per bron, zoals stealer logs en combolijsten, en hun statusGebruikersflow van Autonome Threat Intelligence, van domeinen, sleutelgebruikers en merkkenmerken toevoegen via dreigingsdetectie, correlatie van risicosignalen en profilering tot geprioriteerde intelligence

Klantcases

Redmayne Bentley

Redmayne Bentley versterkt cybersecurity met Hackurity

Bekijk de volledige klantcase

Veelgestelde vragen

Kan ik één product los afnemen?

Ja. MAP, ATI en Autonome Merkbescherming zijn elk los te gebruiken, en veel klanten beginnen met één product.

Ze versterken elkaar wel. Inzicht in de voorbereiding van aanvallers bepaalt waar de exploitatie zich op richt, en bewezen aanvalspaden laten zien welke impersonatieroutes er echt toe doen.

Welke compliance-frameworks ondersteunt Hackurity?

Hackurity levert bewijs ter ondersteuning van NIS2, DORA, ISO 27001, PCI DSS en de AVG, en het testen van embedded systemen ondersteunt de eisen van de Cyber Resilience Act.

MAP levert bewijs voor NIS2, DORA, ISO 27001, PCI DSS en de AVG. ATI ondersteunt NIS2, DORA en ISO 27001. Autonome Merkbescherming ondersteunt de AVG.

Biedt Hackurity een gratis proefperiode?

In plaats van een gratis proefperiode doen we een proof of concept: onze volledige oplossing op targets die jij kiest, waarbij we de echte bevindingen in een adviesgesprek presenteren en verifiëren.

Targets kunnen specifieke URL's, IP-adressen, dark web-bronnen of OSINT-bronnen zijn. Je ziet echte bevindingen uit je eigen omgeving in plaats van een demo-account.

Meer uit de Autonome Red Teaming Stack

Managed Autonome Pentesting (MAP)

Geautomatiseerde penetratietesten die continu op de achtergrond draaien, zonder je omgeving te verstoren.

Ontdek MAP

Autonome Merkbescherming

Monitoring van het externe aanvalsoppervlak, gericht op merkmisbruik en impersonatie.

Ontdek Autonome Merkbescherming
Bekijk alle producten

Klaar om je organisatie te beveiligen?

Ervaar de kracht van Hackurity met een gepersonaliseerde Proof of Concept-demonstratie. Zie onze oplossingen in actie tegen jouw specifieke doelwitten.

Plan een demo